Inzicht in Application Security Posture
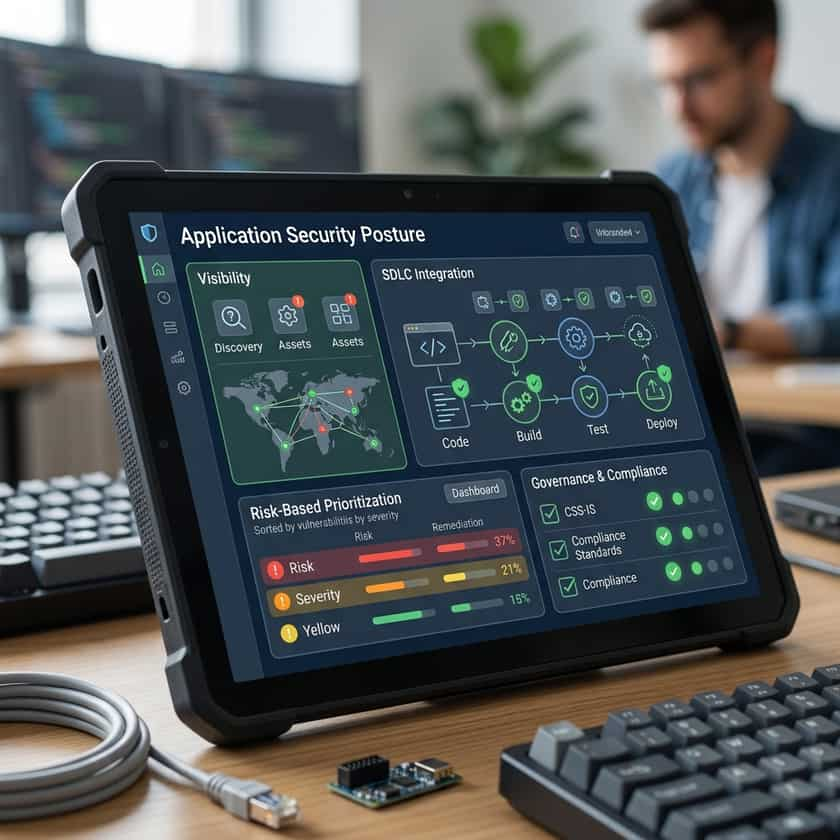
In het snel veranderende digitale landschap van 2025 is de term Application Security Posture (ASP) verschoven van een niche technisch aspect naar een centrale prioriteit in de bestuurskamer. Simpel gezegd is uw application security posture de geaggregeerde status van de volledige applicatiebeveiligingsomgeving van uw organisatie. Het fungeert als een holistische momentopname die de effectiviteit van uw beveiligingsmaatregelen, de aanwezigheid van kwetsbaarheden en de algehele veerkracht van uw software-ecosysteem in kaart brengt. In plaats van te focussen op een enkele firewall of patch, vereist ASP een benadering die verschillende beveiligingslagen verbindt tot een uniforme verdedigingsstrategie.
Het bereiken van een robuuste posture vereist meer dan alleen het installeren van tools; het vraagt om een gecoördineerde samenwerking tussen ontwikkelaars, security operations en zakelijke belanghebbenden. Naarmate organisaties groeien, worstelen ze vaak met een gefragmenteerd beeld van hun beveiliging, wat leidt tot gaten die aanvallers kunnen misbruiken. Door prioriteit te geven aan zichtbaarheid en gecentraliseerd beheer kunnen bedrijven overstappen van een reactieve staat van brandjes blussen naar een proactieve houding die dreigingen voorziet voordat ze zich in productieomgevingen manifesteren.
De uitdaging van alert-moeheid en complexiteit
Een van de meest hardnekkige problemen waar beveiligingsteams mee te maken hebben, is het overweldigende volume aan alerts dat door de moderne infrastructuur wordt gegenereerd. Het is niet ongewoon voor een middelgrote onderneming om dagelijks honderden, soms wel meer dan 500 alerts te verwerken. Deze constante datastroom creëert een omgeving waarin kritieke kwetsbaarheden gemakkelijk begraven raken onder de ruis. Wanneer beveiligingsteams hun tijd besteden aan het najagen van fout-positieven, verliezen ze het vermogen om zich te concentreren op strategische verbeteringen, waardoor kerncomponenten van applicaties langer dan nodig blootgesteld blijven.
Effectieve oplossingen voor application security posture pakken dit aan door intelligente prioriteringsframeworks te implementeren. In plaats van elke kwetsbaarheid te behandelen als een onmiddellijke noodsituatie met hoge prioriteit, categoriseren moderne systemen risico's op basis van hun potentiële zakelijke impact. Door dreigingsgegevens te koppelen aan applicatiecontext—zoals of de software gevoelige klantgegevens verwerkt of communiceert met kritieke interne databases—kunnen beveiligingsteams de achtergrondruis wegfilteren. Dit maakt een meer gerichte aanpak mogelijk, zodat uw meest waardevolle digitale activa het hoogste beveiligingsniveau krijgen.
Kernpijlers van een sterke beveiligingsstrategie
- Continue zichtbaarheid: Houd een nauwkeurige, realtime inventarisatie bij van alle applicaties, API's en microservices in uw portfolio.
- Proactieve threat modeling: Beoordeel regelmatig hoe uw applicaties kunnen worden aangevallen en identificeer de meest waarschijnlijke vectoren voor inbreuk.
- Geautomatiseerde compliance-koppeling: Vereenvoudig het proces om uw beveiligingsmaatregelen in kaart te brengen conform regelgevende kaders zoals GDPR of SOC2.
- Eenduidige governance: Stel duidelijke beleidsregels op die de beveiligingseisen definiëren in elke fase van de software development lifecycle (SDLC).
- Feedbackloops: Implementeer snelle communicatiekanalen die ontwikkelaars waarschuwen voor beveiligingsfouten terwijl ze code schrijven.
Opkomende risico's in het moderne ecosysteem
Het dreigingslandschap voor 2025 wordt gekenmerkt door snelle verschuivingen in technologie. Applicaties zijn in toenemende mate afhankelijk van bibliotheken van derden, opensourceframeworks en cloud-native services. Hoewel deze tools een snellere ontwikkeling mogelijk maken, introduceren ze ook risico's in de toeleveringsketen die vaak moeilijk te detecteren zijn. Een sterke posture moet rekening houden met deze externe afhankelijkheden en ervoor zorgen dat uw beveiligingsperimeter zich verder uitstrekt dan de in-house geschreven code, om ook het hele ecosysteem van geïntegreerde softwarecomponenten te omvatten die uw bedrijf aandrijven.
Bovendien heeft de opkomst van AI-gestuurde ontwikkeling en geautomatiseerde codeertools de snelheid waarmee nieuwe functies worden geïmplementeerd versneld. Hoewel dit de productiviteit verhoogt, betekent het ook dat kwetsbaarheden in de beveiliging sneller kunnen worden geïntroduceerd. Het behouden van een positieve security posture vereist aanpassing aan deze snelheid zonder dat dit ten koste gaat van de veiligheid. Het direct integreren van beveiligingscontroles in de workflow van de ontwikkelaar—vaak aangeduid als 'shifting left'—is niet langer optioneel. Het is de meest effectieve manier om ervoor te zorgen dat beveiliging gelijke tred houdt met de eisen van de moderne bedrijfsvoering.
Best practices voor implementatie
Het succesvol verbeteren van uw application security posture is een iteratief proces. Begin met het auditeren van uw huidige status om de grootste gaten in uw zichtbaarheid en reactietijd te identificeren. Probeer niet alles tegelijk op te lossen. Richt u in plaats daarvan op gebieden met een grote impact, zoals API-beveiliging of kritieke authenticatiestromen. Betrek de directie in een vroeg stadium en kader beveiligingsinitiatieven in de context van bedrijfscontinuïteit en risicobeheer. Wanneer belanghebbenden begrijpen dat beveiliging het resultaat ondersteunt door kostbare inbreuken te voorkomen, wordt het veel eenvoudiger om de middelen te verkrijgen die nodig zijn voor duurzame verbetering.